Domain färberkamille.de kaufen?
Wir ziehen mit dem Projekt
färberkamille.de um.
Sind Sie am Kauf der Domain
färberkamille.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain färberkamille.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
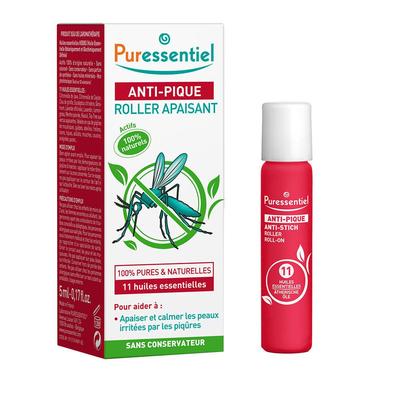
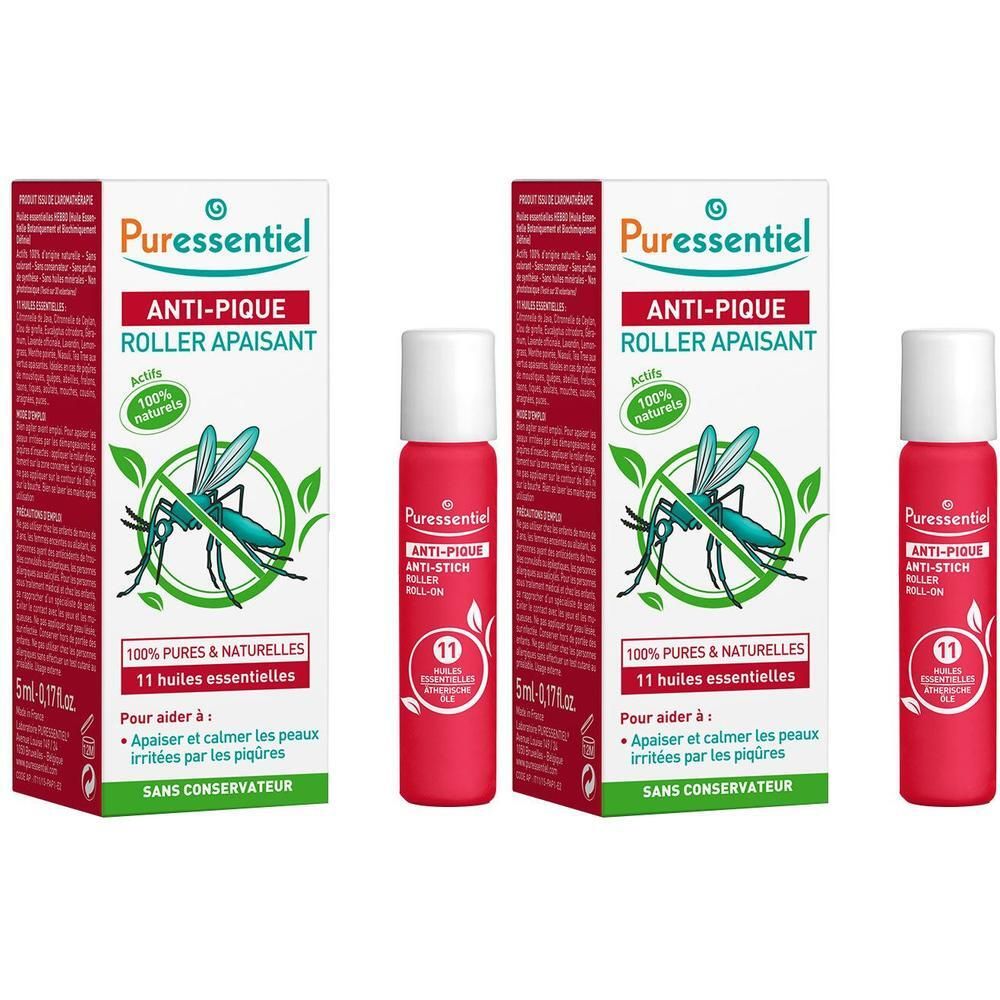
Puressentiel Anti-Stich Roll-on multi-beruhigend 2x 2x5 ml Ätherisches ÖlSet enthält2x Puressentiel ANTI-PIQUE Roll-On 5 mlPuressentiel ANTI-PIQUE Roll-On Beruhigt und lindert Insektenbisse und -stiche. Botanisch und Biochemisch Definierte Ätherische Öle - BBDÄÖ - 100% rein & natürlich. Wirkstoffe 100 % natürlichen Ursprungs - ohne Farbstoffe - ohne Konservierungsstoffe - ohne synthetische Duftstoffe - ohne Mineralöl. Anwendung Vor jedem Gebrauch gut schütteln. Zur Linderung von Juckreiz, der durch Insektenstiche oder Pflanzenteile hervorgerufen wurde. Den Roll-On direkt auf der betroffenen Stelle anwenden. Im Gesicht nicht auf der Augen- und Mundpartie anwenden. Nach der Benutzung Hände waschen. Zusammensetzung: AQUA, ALCOHOL, POLYSORBATE 60*, CYMBOPOGON FLEXUOSUS OIL, CYMBOPOGON NARDUS OIL, CYMBOPOGON WINTERIANUS HERB OIL, LAVANDULA ANGUSTIFOLIA OIL, CITRAL**, MENTHA PIPERITA OIL, LINALOOL**, GERANIOL**, EUCALYPTUS CITRIODORA OIL, LAVANDULA HYBRIDA GROSSO HERB OIL, PELARGONIUM GRAVEOLENS OIL, EUGENIA CARYOPHYLLUS BUD OIL, MELALEUCA ALTERNIFOLIA LEAF OIL, MELALEUCA VIRIDIFLORA LEAF OIL, CITRONELLOL**, LIMONENE**, EUGENOL**, ISOEUGENOL**, FARNESOL**, COUMARIN**24,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holler, Christiane: Kräutermedizin für die SeeleKräutermedizin für die Seele , Stärke deine innere Balance mit der Heilkraft der Natur , Sicherungen > Autoelektrik , Erscheinungsjahr: 20250317, Autoren: Holler, Christiane, Seitenzahl/Blattzahl: 128, Keyword: Beschwerden lindern; Heilpflanzen; Innere Balance; Kräutermedizin; Körper und Seele; therapeutische Heilkraft; Ängste loslassen, Fachschema: Anatomie (des Menschen) / Sachbuch~Körper (des Menschen)~Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin, Fachkategorie: Traditionelle Medizin und pflanzliche Heilmittel, Warengruppe: TB/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 171, Höhe: 12, Gewicht: 385, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspari, Carla: Das Ende ist beruhigendDas Ende ist beruhigend , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250410, Autoren: Kaspari, Carla, Seitenzahl/Blattzahl: 256, Themenüberschrift: FICTION / Dystopian, Keyword: @carlsparla; Achtsamkeit; Die Möglichkeit einer Insel; Futuristische Gesellschaften; Gesellschaftskritik; Isolation; Klima-Dystopie; Klimakrise; Künstler-Kollektiv; Leif Randt; Letzte Generation; Marius Goldhorn; Neuer Roman Kaspari; Roman für Millenials; Sally Rooney; Soft Science Fiction; Spekulative Fiktion; Utopie; Was wäre wenn Roman; Zukunftsliteratur; Zukunftsroman; Öko-Dörfer, Fachschema: Italien / Roman, Erzählung, Fachkategorie: Dystopische & utopische Literatur~Science-Fiction: Nahe Zukunft~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Gesellschaft und Kultur, allgemein, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 26, Gewicht: 347, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum ist Kamillentee entzündungshemmend?
Kamillentee ist entzündungshemmend, weil er verschiedene bioaktive Verbindungen wie Flavonoide und Terpene enthält, die entzündungshemmende Eigenschaften haben. Diese Verbindungen können die Produktion von entzündungsfördernden Substanzen im Körper hemmen und somit Entzündungen reduzieren. Darüber hinaus wirkt Kamillentee beruhigend auf den Magen-Darm-Trakt, was bei entzündlichen Magen-Darm-Erkrankungen wie Reizdarmsyndrom oder Magengeschwüren hilfreich sein kann. Die entzündungshemmende Wirkung von Kamillentee wurde auch in Studien nachgewiesen, die gezeigt haben, dass er bei verschiedenen entzündlichen Erkrankungen wie Gingivitis oder Hautentzündungen positive Effekte haben kann. Insgesamt ist Kamillentee aufgrund seiner entzündungshemmenden Eigenschaften eine beliebte und wirksame natürliche Behandlungsoption für verschiedene Entzündungszustände im Körper. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist ätherisches Öl?
Ätherisches Öl ist ein konzentriertes flüssiges Produkt, das aus Pflanzen gewonnen wird. Es enthält die natürlichen Duftstoffe und anderen aktiven Bestandteile der Pflanze. Ätherische Öle werden oft in der Aromatherapie, zur Herstellung von Parfums und in der Naturheilkunde verwendet. **
-
Was ist ätherisches Öl?
Ätherisches Öl ist ein konzentrierter Extrakt aus Pflanzen, der den charakteristischen Duft und die Eigenschaften der jeweiligen Pflanze enthält. Es wird durch Destillation oder Kaltpressung gewonnen und wird oft in der Aromatherapie, Kosmetik, Parfümherstellung und zur Herstellung von Reinigungsmitteln verwendet. Ätherische Öle können vielfältige gesundheitliche Vorteile haben, aber sie sollten immer verdünnt und vorsichtig angewendet werden, da sie sehr konzentriert sind. **


Wie viele Tropfen ätherisches Öl?
Wie viele Tropfen ätherisches Öl benötigt werden, hängt von verschiedenen Faktoren ab, wie der Art des Öls, dem gewünschten Duftniveau und der Anwendungsmethode. Für die Aromatherapie in einem Diffusor werden in der Regel 5-10 Tropfen empfohlen, je nach Raumgröße und gewünschter Intensität. Bei der Herstellung von DIY-Kosmetikprodukten sollten die empfohlenen Dosierungen des jeweiligen Rezepts beachtet werden. Es ist wichtig, vorsichtig zu dosieren, da ätherische Öle sehr konzentriert sind und Hautreizungen verursachen können, wenn sie zu hoch dosiert werden. Es empfiehlt sich, mit einer geringeren Menge zu beginnen und bei Bedarf langsam zu steigern. **
Welches ätherisches Öl für Badesalz?
Welches ätherisches Öl für Badesalz? Es gibt viele verschiedene ätherische Öle, die sich gut für Badesalz eignen. Einige beliebte Optionen sind Lavendelöl für Entspannung, Pfefferminzöl für Erfrischung, Zitronenöl für Energie und Eukalyptusöl für Atemwegsbeschwerden. Es ist wichtig, ein hochwertiges ätherisches Öl zu wählen, das für die Anwendung auf der Haut geeignet ist. Man kann auch verschiedene ätherische Öle mischen, um eine individuelle Duftmischung zu kreieren. Letztendlich hängt die Wahl des ätherischen Öls für Badesalz von den persönlichen Vorlieben und den gewünschten Effekten ab. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Puressentiel Anti-Stich Roll-on multi-beruhigend 5 ml Ätherisches ÖlPuressentiel ANTI-PIQUE Roll-On Beruhigt und lindert Insektenbisse und -stiche. Botanisch und Biochemisch Definierte Ätherische Öle - BBDÄÖ - 100% rein & natürlich. Wirkstoffe 100 % natürlichen Ursprungs - ohne Farbstoffe - ohne Konservierungsstoffe...12,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Puressentiel Anti-Stich Roll-on multi-beruhigend 2x 2x5 ml Ätherisches ÖlSet enthält2x Puressentiel ANTI-PIQUE Roll-On 5 mlPuressentiel ANTI-PIQUE Roll-On Beruhigt und lindert Insektenbisse und -stiche. Botanisch und Biochemisch Definierte Ätherische Öle - BBDÄÖ - 100% rein & natürlich. Wirkstoffe 100 % natürlichen Ursprungs - ohne Farbstoffe - ohne Konservierungsstoffe - ohne synthetische Duftstoffe - ohne Mineralöl. Anwendung Vor jedem Gebrauch gut schütteln. Zur Linderung von Juckreiz, der durch Insektenstiche oder Pflanzenteile hervorgerufen wurde. Den Roll-On direkt auf der betroffenen Stelle anwenden. Im Gesicht nicht auf der Augen- und Mundpartie anwenden. Nach der Benutzung Hände waschen. Zusammensetzung: AQUA, ALCOHOL, POLYSORBATE 60*, CYMBOPOGON FLEXUOSUS OIL, CYMBOPOGON NARDUS OIL, CYMBOPOGON WINTERIANUS HERB OIL, LAVANDULA ANGUSTIFOLIA OIL, CITRAL**, MENTHA PIPERITA OIL, LINALOOL**, GERANIOL**, EUCALYPTUS CITRIODORA OIL, LAVANDULA HYBRIDA GROSSO HERB OIL, PELARGONIUM GRAVEOLENS OIL, EUGENIA CARYOPHYLLUS BUD OIL, MELALEUCA ALTERNIFOLIA LEAF OIL, MELALEUCA VIRIDIFLORA LEAF OIL, CITRONELLOL**, LIMONENE**, EUGENOL**, ISOEUGENOL**, FARNESOL**, COUMARIN**24,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holler, Christiane: Kräutermedizin für die SeeleKräutermedizin für die Seele , Stärke deine innere Balance mit der Heilkraft der Natur , Sicherungen > Autoelektrik , Erscheinungsjahr: 20250317, Autoren: Holler, Christiane, Seitenzahl/Blattzahl: 128, Keyword: Beschwerden lindern; Heilpflanzen; Innere Balance; Kräutermedizin; Körper und Seele; therapeutische Heilkraft; Ängste loslassen, Fachschema: Anatomie (des Menschen) / Sachbuch~Körper (des Menschen)~Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin, Fachkategorie: Traditionelle Medizin und pflanzliche Heilmittel, Warengruppe: TB/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 171, Höhe: 12, Gewicht: 385, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Warum ist Kamillentee entzündungshemmend?
Kamillentee ist entzündungshemmend, weil er verschiedene bioaktive Verbindungen wie Flavonoide und Terpene enthält, die entzündungshemmende Eigenschaften haben. Diese Verbindungen können die Produktion von entzündungsfördernden Substanzen im Körper hemmen und somit Entzündungen reduzieren. Darüber hinaus wirkt Kamillentee beruhigend auf den Magen-Darm-Trakt, was bei entzündlichen Magen-Darm-Erkrankungen wie Reizdarmsyndrom oder Magengeschwüren hilfreich sein kann. Die entzündungshemmende Wirkung von Kamillentee wurde auch in Studien nachgewiesen, die gezeigt haben, dass er bei verschiedenen entzündlichen Erkrankungen wie Gingivitis oder Hautentzündungen positive Effekte haben kann. Insgesamt ist Kamillentee aufgrund seiner entzündungshemmenden Eigenschaften eine beliebte und wirksame natürliche Behandlungsoption für verschiedene Entzündungszustände im Körper. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Kaspari, Carla: Das Ende ist beruhigendDas Ende ist beruhigend , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250410, Autoren: Kaspari, Carla, Seitenzahl/Blattzahl: 256, Themenüberschrift: FICTION / Dystopian, Keyword: @carlsparla; Achtsamkeit; Die Möglichkeit einer Insel; Futuristische Gesellschaften; Gesellschaftskritik; Isolation; Klima-Dystopie; Klimakrise; Künstler-Kollektiv; Leif Randt; Letzte Generation; Marius Goldhorn; Neuer Roman Kaspari; Roman für Millenials; Sally Rooney; Soft Science Fiction; Spekulative Fiktion; Utopie; Was wäre wenn Roman; Zukunftsliteratur; Zukunftsroman; Öko-Dörfer, Fachschema: Italien / Roman, Erzählung, Fachkategorie: Dystopische & utopische Literatur~Science-Fiction: Nahe Zukunft~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Gesellschaft und Kultur, allgemein, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 26, Gewicht: 347, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ätherisches Öl?
Ätherisches Öl ist ein konzentriertes flüssiges Produkt, das aus Pflanzen gewonnen wird. Es enthält die natürlichen Duftstoffe und anderen aktiven Bestandteile der Pflanze. Ätherische Öle werden oft in der Aromatherapie, zur Herstellung von Parfums und in der Naturheilkunde verwendet. **
-
Was ist ätherisches Öl?
Ätherisches Öl ist ein konzentrierter Extrakt aus Pflanzen, der den charakteristischen Duft und die Eigenschaften der jeweiligen Pflanze enthält. Es wird durch Destillation oder Kaltpressung gewonnen und wird oft in der Aromatherapie, Kosmetik, Parfümherstellung und zur Herstellung von Reinigungsmitteln verwendet. Ätherische Öle können vielfältige gesundheitliche Vorteile haben, aber sie sollten immer verdünnt und vorsichtig angewendet werden, da sie sehr konzentriert sind. **
-
Wie viele Tropfen ätherisches Öl?
Wie viele Tropfen ätherisches Öl benötigt werden, hängt von verschiedenen Faktoren ab, wie der Art des Öls, dem gewünschten Duftniveau und der Anwendungsmethode. Für die Aromatherapie in einem Diffusor werden in der Regel 5-10 Tropfen empfohlen, je nach Raumgröße und gewünschter Intensität. Bei der Herstellung von DIY-Kosmetikprodukten sollten die empfohlenen Dosierungen des jeweiligen Rezepts beachtet werden. Es ist wichtig, vorsichtig zu dosieren, da ätherische Öle sehr konzentriert sind und Hautreizungen verursachen können, wenn sie zu hoch dosiert werden. Es empfiehlt sich, mit einer geringeren Menge zu beginnen und bei Bedarf langsam zu steigern. **
-
Welches ätherisches Öl für Badesalz?
Welches ätherisches Öl für Badesalz? Es gibt viele verschiedene ätherische Öle, die sich gut für Badesalz eignen. Einige beliebte Optionen sind Lavendelöl für Entspannung, Pfefferminzöl für Erfrischung, Zitronenöl für Energie und Eukalyptusöl für Atemwegsbeschwerden. Es ist wichtig, ein hochwertiges ätherisches Öl zu wählen, das für die Anwendung auf der Haut geeignet ist. Man kann auch verschiedene ätherische Öle mischen, um eine individuelle Duftmischung zu kreieren. Letztendlich hängt die Wahl des ätherischen Öls für Badesalz von den persönlichen Vorlieben und den gewünschten Effekten ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.